アノニマスの日本攻撃はなぜ起きた?標的・手口・被害と真相を徹底解説
世界的な分散型ハッカー集団「アノニマス(Anonymous)」による日本へのサイバー攻撃。2012年の著作権法改正への抗議に端を発し、和歌山県太地町のイルカ追い込み漁、福島第一原子力発電所のALPS処理水海洋放出などを契機に、これまで数多くの政府機関や重要インフラ、民間企業がサイバー攻撃の標的となってきました。
2026年を迎えた現在も、政治的・社会的・思想的主張をデジタル攻撃で誇示する「ハクティビズム(Hacktivism)」の脅威は形を変えて続いています。国際ハッカー集団がなぜ日本を標的に定めたのか、どのような手口で攻撃を仕掛け、どの程度の被害が発生したのか。公式発表データや現場のインシデント報告をもとに、その構造と犯行声明の真相を徹底解剖します。
📌 【この記事の重要ポイントまとめ】
- 要点1:アノニマスによる日本攻撃の根底にあるのは金銭目的ではなく、環境問題・外交問題・法改正に対する抗議を掲げた「ハクティビズム(思想的サイバー攻撃)」である。
- 要点2:主な攻撃手法は大量の負荷をかけてサイトを閲覧不能にする「DDoS攻撃」やWebページの改ざんであり、霞が関の官公庁から地方自治体、原子力関連組織、民間企業まで広範囲に及んだ。
- 要点3:アノニマスは単一組織ではなく理念に共鳴した不特定多数の集散体であり、標的化を防ぐことは困難なため、WAF導入やCDN多重防御など事前の負荷耐性強化が最大の自衛策となる。
【攻撃の理由と目的】アノニマスが日本を標的に定めた3大トリガー
アノニマスによる対日サイバー攻撃は、突発的に発生したものではありません。特定の法改正や国際的な論争を巻き起こした政策、環境問題などが引き金となり、ソーシャルメディア上で「作戦名(オペレーション)」が布告されることで大規模な攻撃へと発展してきました。歴史的に大きな節目となった3つの主要トリガーを振り返ります。
第1のトリガーは、2012年6月に本格化した「オペレーション・ジャパン(#OpJapan)」です。違法ダウンロードに刑事罰を導入する著作権法改正案の可決に対し、ネット上の表現の自由を損なうとしてアノニマスが反発。財務省や最高裁判所、日本音楽著作権協会(JASRAC)などの公式サイトが相次いでダウンしました。これが日本社会にアノニマスの名が広く知れ渡る最初の契機となりました。
第2のトリガーは、2015年から激化した「オペレーション・キリングベイ(#OpKillingBay)」です。和歌山県太地町のイルカ追い込み漁や日本の調査捕鯨に反対する環境保護団体への共鳴を理由に、太地町の公式サイトをはじめ、成田国際空港、厚生労働省、大手航空会社、観光関連企業などが無差別に攻撃を受けました。太地町では数か月にわたりサイトが閲覧不安定に追い込まれ、自治体業務に大きな支障が出ました。
第3のトリガーは、2023年以降に活発化した「ALPS処理水放出抗議オペレーション」です。福島第一原子力発電所にたまる処理水の海洋放出方針に対し、原子力規制委員会、日本原子力発電、日本原子力研究開発機構などの原子力関連組織や東電関連のWebサイトが集中的な負荷攻撃を受けました。警察庁や内閣サイバーセキュリティセンター(NISC)の観測報告でも、処理水放出の節目ごとに断続的なアクセス集中が記録されています。
アノニマスの攻撃目的は、クレジットカード情報の不正取得や身代金を要求するランサムウェア攻撃とは明確に異なります。自らの思想信条を世間にアピールし、相手組織の信用を失墜させ、国際的な議論を喚起させる「プロパガンダの拡散と自己顕示」こそが最大の動機です。

狙われた政府機関と日本企業|実際の被害状況と攻撃対象リスト
アノニマスが仕掛けたオペレーションによって、具体的にどのような組織が攻撃対象となり、どの程度の被害を受けたのかを体系的に整理しました。攻撃対象は中央省庁にとどまらず、地方自治体や水族館、大手インフラ企業にまで及んでいます。
| 主要オペレーション | 標的となった組織・企業 | 攻撃手口と被害規模 | 編集部の見解・分析 |
|---|---|---|---|
| #OpJapan (2012年〜) | 財務省、最高裁、JASRAC、法務省、自民・民主党など | DDoS攻撃により数時間〜半日サイト停止。一部関連団体のサイト改ざん。 | 法改正への抗議。省庁のサーバー脆弱性を突いた象徴的示威行為。 |
| #OpKillingBay (2015〜2016年) | 太地町役場、成田空港、厚労省、中部空港、国内水族館など | 長期的なDDoS攻撃。成田空港ではフライト確認不能等の影響が発生。 | 無差別なインフラ標的化。国際世論の関心を引くための巻き添え攻撃。 |
| 処理水関連攻撃 (2023年〜) | 原子力規制委員会、日本原子力発電、原研、東電関連サイト | 数Gbps〜数十Gbps規模の分散攻撃。一時的な閲覧遅延・アクセス遮断。 | 防御側のWAF・CDN対策が進み、深刻な内部データ流出は未然に阻止。 |
| 突発的ハクティビズム (2024〜2026年) | 地方自治体ポータル、交通機関、観光関連Webサービス | 突発的なHTTP Flood攻撃。問い合わせフォームの過負荷ダウン。 | 中小規模組織のセキュリティ格差を狙った「防御の薄い箇所」への攻撃。 |
日本国内における被害実態を冷静に分析すると、基幹システムの完全破壊や顧客データの恒久的な暗号化といった致命傷は限定的でした。最も多かった被害は、公開Webサーバーへの過負荷による「サービス一時停止」です。ただし、成田空港のフライト案内停止や自治体ポータルの遮断など、市民生活や経済活動に一定の混乱を生じさせた事実は重く受け止められています。
アノニマスのDDoS攻撃手口を解剖|なぜ防ぎきれなかったのか?
アノニマスが多用する主たる攻撃手段は「DDoS(分散型サービス妨害)攻撃」です。彼らが用いる攻撃手法と、当時の日本国内のWebサーバーが防ぎきれなかった技術的要因を紐解きます。
アノニマスの攻撃手法は、時代とともに進化を遂げてきました。
1. LOIC(Low Orbit Ion Cannon)などのツールを用いた人海戦術
初期のオペレーションでは、賛同者が自身のPCにツールをインストールし、一斉に標的サーバーへ無数のパケットを送信する手法が主流でした。シンプルな手口ながら、世界中から数千〜数万人規模のアクセスが集中することで、官公庁のサーバー帯域を瞬時に埋め尽くしました。
2. 増幅型(アンプ)DDoS攻撃とボットネットの悪用
その後、DNSサーバーやNTPサーバーの応答仕様を悪用した「DNSリフレクション攻撃」や、IoT機器を感染させたボットネット(Mirai亜種など)を用いた大規模攻撃へとシフトしました。数十Gbpsから数百Gbps規模の巨大なトラフィックが標的のファイアウォールを直撃し、ネットワーク機器そのものを処理不能に追い込みました。
3. アプリケーション層(L7)を狙うHTTP Flood攻撃
近年の攻撃では、通常のWebアクセスに見せかけたリクエストを大量に送りつける手法が増加しています。検索クエリやデータベース処理を強制的に走らせることで、サーバーのCPU・メモリを枯渇させ、少量のトラフィックでもサイトをダウンさせることが可能になりました。
当時多くの組織で被害が出た背景には、「負荷分散(ロードバランサー)の容量不足」や「CDN(コンテンツ・デリバリー・ネットワーク)によるレートリミット未導入」といったインフラ面の脆弱性がありました。平時のトラフィックのみを想定した設計であったため、突発的な異常アクセスを防御フィルターで弾ききれなかったのが真相です。
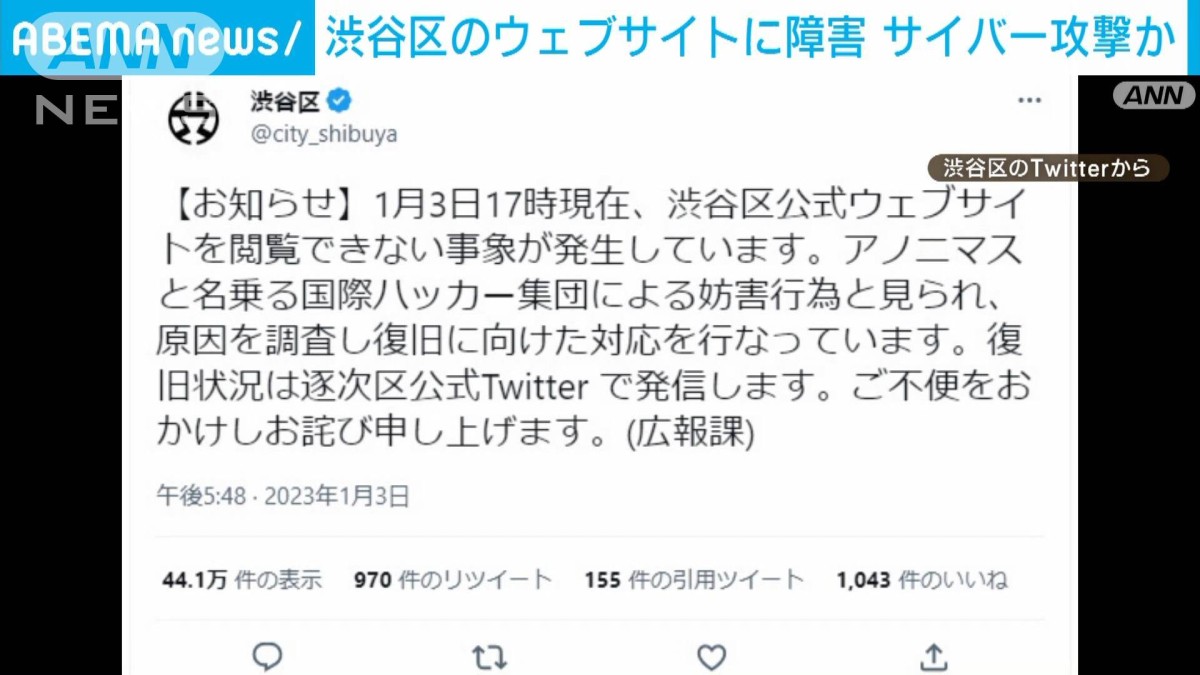
【実態検証】ネット空間の熱狂と現場エンジニアが見た攻撃のリアル
アノニマスによるサイバー攻撃の現場では、一般ユーザーに見える報道と、最前線で対応にあたるセキュリティエンジニアの間で大きな温度差が存在していました。
SNS上では、アノニマスのシンボルである「ガイ・フォークスの仮面」のアイコンを掲げたアカウント群が「#OpJapan」「#OpKillingBay」といったハッシュタグを拡散。独自の犯行声明動画(合成音声で『We are Anonymous. We are Legion. Expect us.』と語るもの)が投稿されると、瞬く間に数万件のリポストを集め、あたかも国家転覆レベルの巨大サイバーテロが迫っているかのような心理的パニックが醸成されました。
しかし、JPCERT/CCや民間のインシデントレスポンスチームが現場で観測した実態は、極めて泥臭いものでした。現場エンジニアの手記や報告書によると、次のような状況が浮き彫りになっています。
「深夜に突然アラートが鳴り響き、海外IPからの大量のGETリクエストが殺到した。調査してみると、高度な標的型エクスプロイト(脆弱性攻撃)ではなく、公開ツールを使ったトラフィックの絨毯爆撃だった。Cloudflareなどのクラウド型WAFで特定地域のIPを遮断し、キャッシュ設定を切り替えることで数時間で沈静化できたが、世間の騒ぎのほうが大きかった」(当時対応にあたったインフラエンジニアの証言)
コミュニティ内では、真のハッカー(高度なスキルを持つ人物)だけでなく、ツールのボタンを押すだけで参加した気になっている未成年や愉快犯(いわゆるスクリプトキディ)が多数混ざっていたことも確認されています。恐怖感を煽るプロパガンダ戦略と、技術的な攻撃実態との間には明らかなギャップが存在していました。
一般に知られていない盲点とネットの誤解|国家主導サイバー攻撃との違い
アノニマスに関する報道では、誤ったイメージが独り歩きしているケースが少なくありません。冷静なリスク管理を行うために、押さえておくべき3つの盲点と誤解を是正します。
誤解1:アノニマスは厳格な指揮命令系統を持つ単一の秘密結社である
真相:アノニマスには代表者も本部も存在しません。理念や「旗印」に共鳴した個人が自発的に集まり、作戦を立ち上げるオープンな分散型ネットワークです。そのため、あるグループが「日本を攻撃する」と宣言しても、別のアノニマスメンバーは関与していない、あるいは方針に反対しているケースすら日常茶飯事です。
誤解2:ランサムウェア集団と同様に身代金や情報売却が目的である
真相:ロシア系や東欧系などの金銭目的サイバー犯罪グループ(LockBitやBlackCat等)とは異なり、アノニマスは主に政治的・社会的メッセージの発信を目的とします。暗号化して金銭を要求するのではなく、「サイトを落として恥をかかせる」「機密文書をリークして世論を動かす」ことが動機です。
誤解3:DDoS攻撃だけなら実害は少ないので放置しても問題ない
真相:DDoS攻撃自体はWebサイトの一時停止にとどまることが多いものの、「DDoS攻撃を陽動(目くらまし)として使い、背後で本命のデータ搾取や侵入を試みる」手口が存在します。サイト停止の復旧作業に追われている隙に内部ネットワークへ侵入されるリスクがあるため、単なるアクセス過多と軽視することは極めて危険です。

【プロの結論】群集心理とハクティビズムの脅威に日本企業が取るべき対策
アノニマスに代表されるハクティビズムは、社会心理学の観点から見ると「ネット空間における脱個人化(Deindividuation)と集団極性化(Group Polarization)」が生み出す現代病理といえます。仮面と匿名性の陰に隠れることで個人の道徳的抑制が外れ、「社会正義の執行者」という自己正当化のもとで破壊的行動がエスカレートします。
こうした思想犯的サイバー攻撃に対し、日本企業や公的機関がとるべき実践的な判断基準と防御設計を提示します。
【プロの結論】おすすめできる対策と慎重になるべき対応の判断基準
◆ 直ちに導入・強化すべき組織の条件:
- 国際的な議論を呼ぶ事業・方針に関与している組織:エネルギー、環境、水産、防衛、先端技術を扱う企業や自治体は、クラウド型DDoS防御(Cloudflare、Akamai、AWS Shield Advanced等)の常時稼働が必須です。
- 対外向けWebポータルが事業継続の生命線である企業:ECサイトや予約システムを持つ企業は、オリジンサーバーのIP秘匿とCDNによるキャッシュ配信の徹底が最優先事項となります。
◆ 避けるべき・慎重になるべき誤った対応:
- SNS上での感情的な反論や挑発:公式アカウントでアノニマスや攻撃者を過度に非難・挑発すると、集団のターゲットとしての優先度が跳ね上がります。声明が出てもSNS上では冷静に事実のみを発信し、沈黙を守りつつ技術的防御に徹するのが鉄則です。
- オンプレミス(自社保有)機器のみによる耐力勝負:数十Gbpsを超える帯域攻撃を自社回線だけで耐え切ることは不可能です。回線がパンクする前に、クラウドエッジでトラフィックを吸収・分散する多層防御体制へ移行してください。
【アノニマス 日本 攻撃】に関するよくある質問(FAQ)
Q1:アノニマスから日本への攻撃予告が出た場合、個人のPCやスマホもハッキングされますか?
A1:個人端末が直接狙われる可能性は極めて低いです。アノニマスの主たる標的は政府機関、関連団体、企業の公式Webサーバーです。ただし、利用している通販サイトやWebサービスがDDoS攻撃を受けて一時的にログインできなくなったり、便乗したフィッシング詐欺メールが出回るリスクがあるため、不審なリンクを開かない等の基本的な注意は必要です。
Q2:アノニマスによる日本へのサイバー攻撃で逮捕者は出ているのですか?
A2:はい、過去に国内外で複数の摘発例があります。2012年のオペレーションジャパン当時、日本の不正アクセス禁止法違反容疑等で捜査が行われたほか、海外でも他国の捜査機関(FBIやインターポール等)との連携により、攻撃ツールの配布者や大規模ボットネットの管理者が逮捕されています。
Q3:中小企業や地方の団体でもアノニマスの攻撃対象になる可能性はありますか?
A3:十分にあり得ます。和歌山県太地町の事例のように、国際的なテーマに関連する地方自治体や関連企業、さらには「日本のポータルサイト」という理由だけで誤認攻撃された中小団体の実例もあります。標的リストに含まれなくても、脆弱なサーバーが踏み台(攻撃の中継地点)として悪用されるリスクも存在します。
Q4:アノニマスと一般的なランサムウェア犯罪集団は何が違うのですか?
A4:最大の相違点は「攻撃の動機」です。ランサムウェア集団(LockBitなど)は暗号化やデータ暴露を盾に巨額の金銭(暗号資産)を脅し取る純粋な営利犯罪組織です。一方、アノニマスは政治・思想・環境問題などに対する主張(抗議声明)の拡散を目的とするハクティビストであり、金銭要求を行うことは原則ありません。
まとめ:今後の動向と失敗しないための判断基準
アノニマスによる日本攻撃の歴史は、デジタル空間が政治的・思想的闘争の主戦場へと変貌したプロセスそのものです。違法ダウンロード処罰化、イルカ漁、処理水海洋放出など、日本社会が直面する重要な政策判断や国際的対立の局面において、ハクティビズムの刃は常に日本に向けられてきました。
敵の正体が特定の一企業ではなく、世界中に分散する匿名の群集である以上、「標的にされないようにする」ことには限界があります。重要なのは、攻撃予告や社会情勢の緊迫化をいち早く察知するインテリジェンス体制を整え、クラウド型WAFやCDNを活用した多層防御によって「攻撃を受けても業務とサービスが停止しない耐障害性」を確立することです。過度なパニックに陥ることなく、客観的な技術対策と冷静なリスク管理を徹底していく姿勢が求められます。 (出典: アノニマス 日本 攻撃(Yahoo!ニュース))
最新のトレンドや話題のニュースをわかりやすく解説するWebライターです。読者の皆様に役立つ情報を日々お届けしています。