アノニマスが日本を狙う本当の理由とは?歴代サイバー攻撃の真相と現在
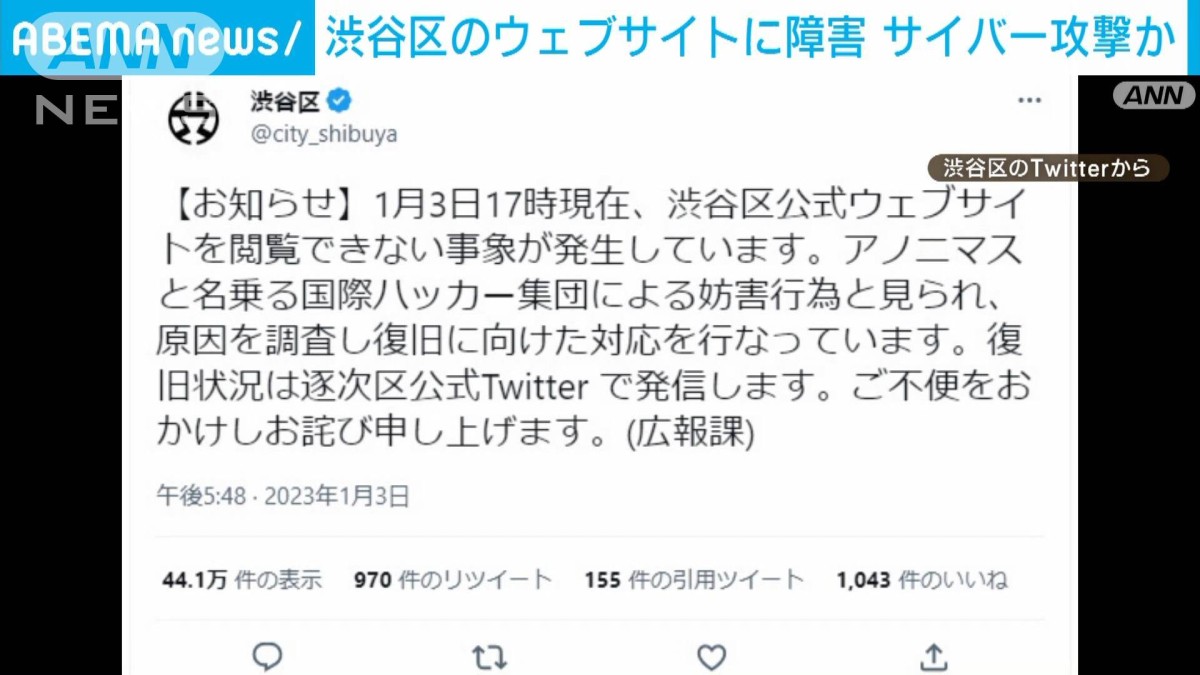
不気味なガイ・フォークスの仮面を掲げ、突如として国家機関や大企業のサーバーを麻痺させる国際的ハッカー集団「アノニマス」。彼らはこれまで、日本に対しても幾度となく大規模なサイバー攻撃を仕掛け、省庁のウェブサイトをダウンさせたり、関連組織の機密データを流出させたりしてきました。
平和的な島国であるはずの日本が、なぜ世界屈指のハッカー集団から執拗に標的とされるのでしょうか。その背景には、単なる愉快犯的な動機にとどまらず、国際的な政治信条、環境問題への過激な反発、さらにはインターネットの自由を巡る激しいイデオロギーの対立が存在しています。本稿では、過去の象徴的な作戦から2026年現在の最新動向まで、アノニマスが日本を攻撃する真の目的とサイバー防衛の現場で起きているリアルを徹底解剖します。
📌 【この記事の重要ポイントまとめ】
- 要点1:アノニマスが日本を標的にする主な動機は「著作権法改正への反発」「太地町のイルカ漁・捕鯨反対」「原発処理水の海洋放出への抗議」という3大イデオロギーに集約される。
- 要点2:アノニマスは単一組織ではなくリーダー不在の集合体であり、霞ヶ浦河川事務所を霞が関と勘違いして攻撃するなど杜撰な誤爆や便乗犯も頻発している。
- 要点3:2026年現在は国家主導型サイバー攻撃との境界が曖昧化しており、単なる抗議(ハクティビズム)の枠を超えたサプライチェーン防衛が日本企業に求められている。
【なぜ日本が標的に?】アノニマスが仕掛けた主な作戦と攻撃理由の真相
アノニマスが日本を攻撃する根底には、彼らが掲げる独自の「正義」があります。彼らは金銭目的のランサムウェア犯罪集団とは異なり、政治的・社会的な主張を通すためにサイバー攻撃を手段として用いる「ハクティビスト(Hacktivist)」を自称しています。日本が本格的なターゲットに据えられた背景には、大きく分けて3つの決定的な出来事がありました。
第1の引き金となったのが、2012年に日本で施行された「違法ダウンロードの刑罰化」を盛り込んだ著作権法改正です。インターネット上の完全な自由と情報のオープン性を絶対視するアノニマスは、この法改正を「過剰な監視とネット検閲の始まり」と断定。日本に対する本格的な攻撃作戦「OpJapan(オペレーション・ジャパン)」を宣言し、財務省や最高裁判所、日本レコード協会などのサーバーに対して激しい攻撃を一斉に浴びせました。
第2の波は、過激な動物愛護・環境保護思想に基づく「OpKillingBay(オペレーション・キリングベイ)」です。和歌山県太地町で行われているイルカ追い込み漁や日本の伝統的な捕鯨を激しく非難し、太地町の町役場をはじめ、成田空港や関西国際空港、さらには無関係な水族館のウェブサイトまで次々とアクセス不能に追い込みました。映画『ザ・コーヴ』の公開以降、海外の活動家コミュニティで太地町がシンボル化されたことが、攻撃の熱量を長期間にわたって増幅させる要因となったのです。
そして近年、世界的な注目を集めたのが、福島第一原子力発電所におけるALPS処理水放出に対するサイバー攻撃です。東京電力や日本原子力研究開発機構(JAEA)、環境省などが標的となり、「放射能汚染水の海洋投棄反対」を掲げたサイバーテロ宣言がSNS上に投稿されました。このように、日本固有の法制度や政策、環境問題が国際ニュースとして拡散されたタイミングで、アノニマスの攻撃フラグが立ち上がる構造が定着しています。

【作戦年表と被害データ】主要ターゲット省庁とDDoS攻撃手口の変遷
アノニマスが日本国内で引き起こした主なサイバーインシデントについて、攻撃の目的、標的となった組織、および手口を比較検証します。公的機関やセキュリティ各社のインシデント報告書から浮き彫りになるのは、攻撃手法の高度化と広範な被害実態です。
| 作戦名・時期 | 主な標的・ターゲット | 主な手口と攻撃規模 | 編集部の分析・影響度 |
|---|---|---|---|
| OpJapan (2012年〜) | 財務省、最高裁判所、文化庁、日本レコード協会、自民党・民主党(当時) | DDoS攻撃(大量のトラフィック送信)、公式ウェブサイトの改ざん | 日本がハクティビズムの標的として国際的に認知された原点。省庁サイトが相次ぎダウン。 |
| OpKillingBay (2013年〜2016年頃) | 和歌山県太地町、成田空港、中部国際空港、厚生労働省、全国の水族館 | ボットネットを利用した大規模DDoS、職員アカウント情報の窃取・晒し行為 | 交通インフラや地方自治体にまで被害が拡大。社会機能の麻痺を狙う悪質な傾向が顕著化。 |
| 処理水放出抗議 (2023年〜) | 日本原子力研究開発機構、東京電力関連、環境省、原子力規制委員会 | 多段プロキシを用いた標的型DDoS、SNSでの犯行予告と心理的かく乱 | 地政学的緊張と連動。一部では国家支援型グループの便乗や偽装工作も指摘される。 |
アノニマスが多用するDDoS(分散型サービス拒否)攻撃の手口は、世界中に分散するマルウェア感染端末(ボットネット)から対象サーバーへ瞬時に数千万〜数億回もの無効なリクエストを送りつけるものです。これにより、サーバーのリソースが枯渇し、一般ユーザーが正規の行政サービスや予約システムにアクセスできなくなります。一見すると古典的な手法ですが、短期間で大きな社会的パニックを生み出すプロパガンダ効果を持っています。
【実態検証】ハッカー集団「アノニマス」の正体と現場で見えた稚拙な誤爆
「アノニマス」という言葉を聞くと、秘密結社のような強固なピラミッド型組織を想像しがちです。しかし実態は、固定のリーダーも中央司令部も存在しない、インターネット上の「匿名の集合体」に過ぎません。
誰でもガイ・フォークスのアイコンを掲げ、SNS上で「我々はアノニマスだ」と名乗ればその作戦に参加できてしまう緩直なネットワーク構造になっています。高度なスキルを持つ本物のホワイトハッカーや凄腕クラッカーが一部に含まれる一方で、大半はインターネット上で配布されている攻撃ツール(LOICなど)をワンクリックで作動させているだけの未成年や「スクリプトキディ」と呼ばれる初心者たちです。
この極端な分散構造が引き起こした象徴的な珍事件が、2012年の「OpJapan」における標的の誤認事件でした。アノニマスを自称するメンバーが、日本の国家中枢である「霞が関(かすみがせき)」を攻撃しようとした際、漢字の字面が似ていた国土交通省の地方出先機関「霞ヶ浦河川事務所(かすみがうら)」のウェブサイトを標的に指定して攻撃を仕掛け、ダウンさせてしまったのです。
当時、セキュリティ担当者やネットユーザーの間では「日本の政治機構すら理解していない」「ただの検索ミスではないか」と失笑を買うこととなりました。現場のログを解析したセキュリティエンジニアの手記でも、「攻撃の発信元を追跡すると、高度なサイバー兵器ではなく、海外掲示板の呼びかけに反応した素人集団が混ざり合っていた」という証言が残されています。彼らの行動原理は緻密な戦略ではなく、ノリと過激な正義感の暴走である側面が浮き彫りになっています。

一般に知られていない盲点とネットの誤解|「正義の義賊」という虚像
ネットカルチャーや映画の影響から、アノニマスを「権力に立ち向かう現代のロビン・フッド(義賊)」のように美化する言説が一部で見られます。しかし、これは実態からかけ離れた危険な誤解です。
現実のアノニマスによる攻撃は、主張とは全く関係のない民間企業、地域の水族館、病院、あるいは公立学校のサーバーにまで無差別に被害を及ぼしています。太地町のイルカ漁を巡る作戦では、イルカを飼育していない一般のレジャー施設や宿泊施設の予約システムまで停止させられ、一般市民の経済活動や観光客の安全が脅かされました。
さらに深刻な盲点は、「偽旗作戦(False Flag)」の隠れ蓑としてアノニマスの名が悪用されている点です。近年のサイバー空間では、中国やロシア、北朝鮮などの国家主導型持続的標的型攻撃(APT)グループが、自らの関与を隠蔽するために「アノニマスを名乗るハッカー」のアカウントを作成し、日本の重要インフラや機密機関へ攻撃を仕掛けるケースが確認されています。アノニマスという曖昧なブランドは、国家間サイバー戦の煙幕としても利用されているのが冷徹な現実です。
【プロの結論】ハクティビズムの心理構造と日本組織が直面する防衛課題
【心理・社会学的分析】なぜ彼らは「匿名の正義」に熱狂するのか
アノニマスに群がる個人たちの心理を社会心理学のフレームワークで読み解くと、「集団極性化(Group Polarization)」と「脱個性化(Deindividuation)」の典型的なプロセスが見て取れます。
ガイ・フォークスの仮面という共通のシンボルを身にまとい、匿名掲示板や暗号化チャットアプリに集まることで、個人の責任感や罪悪感は希薄化します。そこに「イルカを虐殺する日本を懲らしめる」「環境を破壊する政府を倒す」といった極端に単純化された道徳的物語が投入されると、メンバー同士で過激な言動を承認し合い、エコーチェンバーの中で狂信的な正義感が完成します。彼らにとってサイバー攻撃は犯罪行為ではなく、「悪を成敗するゲームのプレイ」へと認知が歪められているのです。
【セキュリティ診断】攻撃に脆弱な組織と堅牢な組織の境界線
アノニマスなどのハクティビストから狙われた際、致命的な被害を受ける組織と、軽微な影響で防ぎ切る組織には明確な差が存在します。
| 診断項目 | 標的にされやすく被害が甚大化する組織 | 攻撃を未然に遮断できる堅牢な組織 |
|---|---|---|
| CDN・WAFの導入 | 未導入、または標準的なレンタルサーバーに依存しトラフィック制限がない | CloudflareやAkamai等の大容量CDNを常時稼働させ、DDoS攻撃をエッジで吸収 |
| 脆弱性管理 | WordPressやプラグインの更新を放置、既知の脆弱性が野放し状態 | パッチ適用が自動化され、定期的なペネトレーションテスト(侵入試験)を実施 |
| インシデント初動体制 | 広報とシステム担当の連携がなく、SNS上の脅迫声明を把握できない | CSIRTが常時脅威インテリジェンスを監視し、犯行声明の段階で即時遮断モードへ移行 |
【アノニマス 日本 攻撃 理由】に関するよくある質問(FAQ)
Q1:アノニマスはなぜ政府だけでなく一般企業や地方の自治体まで攻撃するのですか?
A1:アノニマスには統一された指揮系統が存在しないためです。海外のフォーラム等で「日本を攻撃せよ」という大号令がかかると、個々のメンバーが日本国内のドメイン(.jp)を持つ脆弱なサーバーを手当たり次第に検索し、攻撃を仕掛けます。その結果、政策決定とは無関係な地方自治体や中小企業、観光施設が無差別に巻き込まれる事態が発生します。
Q2:アノニマスの攻撃を受けると、一般個人のクレジットカード情報や個人情報も盗まれますか?
A2:彼らの主な攻撃手法はウェブサイトを表示不能にするDDoS攻撃であるため、閲覧していただけで個人のスマホやPCから情報が盗まれるリスクは極めて低いです。ただし、ウェブサイトのデータベースに不正侵入(SQLインジェクションなど)された場合、そのサイトに登録されていた会員情報や職員のメールアドレスが暴露(Doxxing)される被害は過去に発生しています。
Q3:2026年現在もアノニマスによる日本への攻撃リスクは残っていますか?
A3:依然として高い警戒が必要です。国際情勢の緊迫化に伴い、原発問題や防衛力強化、国際外交の対立軸が生じるたびに、SNS上で日本を名指しした攻撃予告が発信されています。近年はAIを用いた高度な自動化攻撃ツールが流通しており、小規模なグループであっても甚大なシステム障害を引き起こす脅威となっています。
まとめ:デジタル空間の脅威に向き合うための教訓
アノニマスが日本を標的とする背景には、著作権法、捕鯨・イルカ漁、原発処理水といった「国際的にイデオロギー対立が生じやすい政策や文化」が常に横たわっています。彼らは単なる愉快犯ではなく、歪んだ正義感とネット上の承認欲求をガソリンにして、物理的な国境を飛び越えてサイバーテロを仕掛けてきます。
霞ヶ浦河川事務所の誤認攻撃に見られるような稚拙さがある一方で、国家支援型ハッカーによる偽装や、重要インフラを脅かす攻撃の高度化は年々深刻さを増しています。「自社には関係がない」「日本は安全だ」という旧来のサイバーセキュリティ観を捨て、クラウド型WAFの配備やCSIRT体制の強化など、平時からの多層防御を徹底することが不可欠です。 (出典: アノニマス 日本 攻撃 理由(Yahoo!ニュース))
毎日更新されるトレンド情報を分析・発信中。役立つ裏技やおすすめ情報を分かりやすく紹介します。